عبور موفق بانک صادرات ایران از یک حمله سایبری ترکیبی/ گزارش عملکرد پدید آوران سخت افزار خوارزمی روی میز کمیسیون اصل نود مجلس
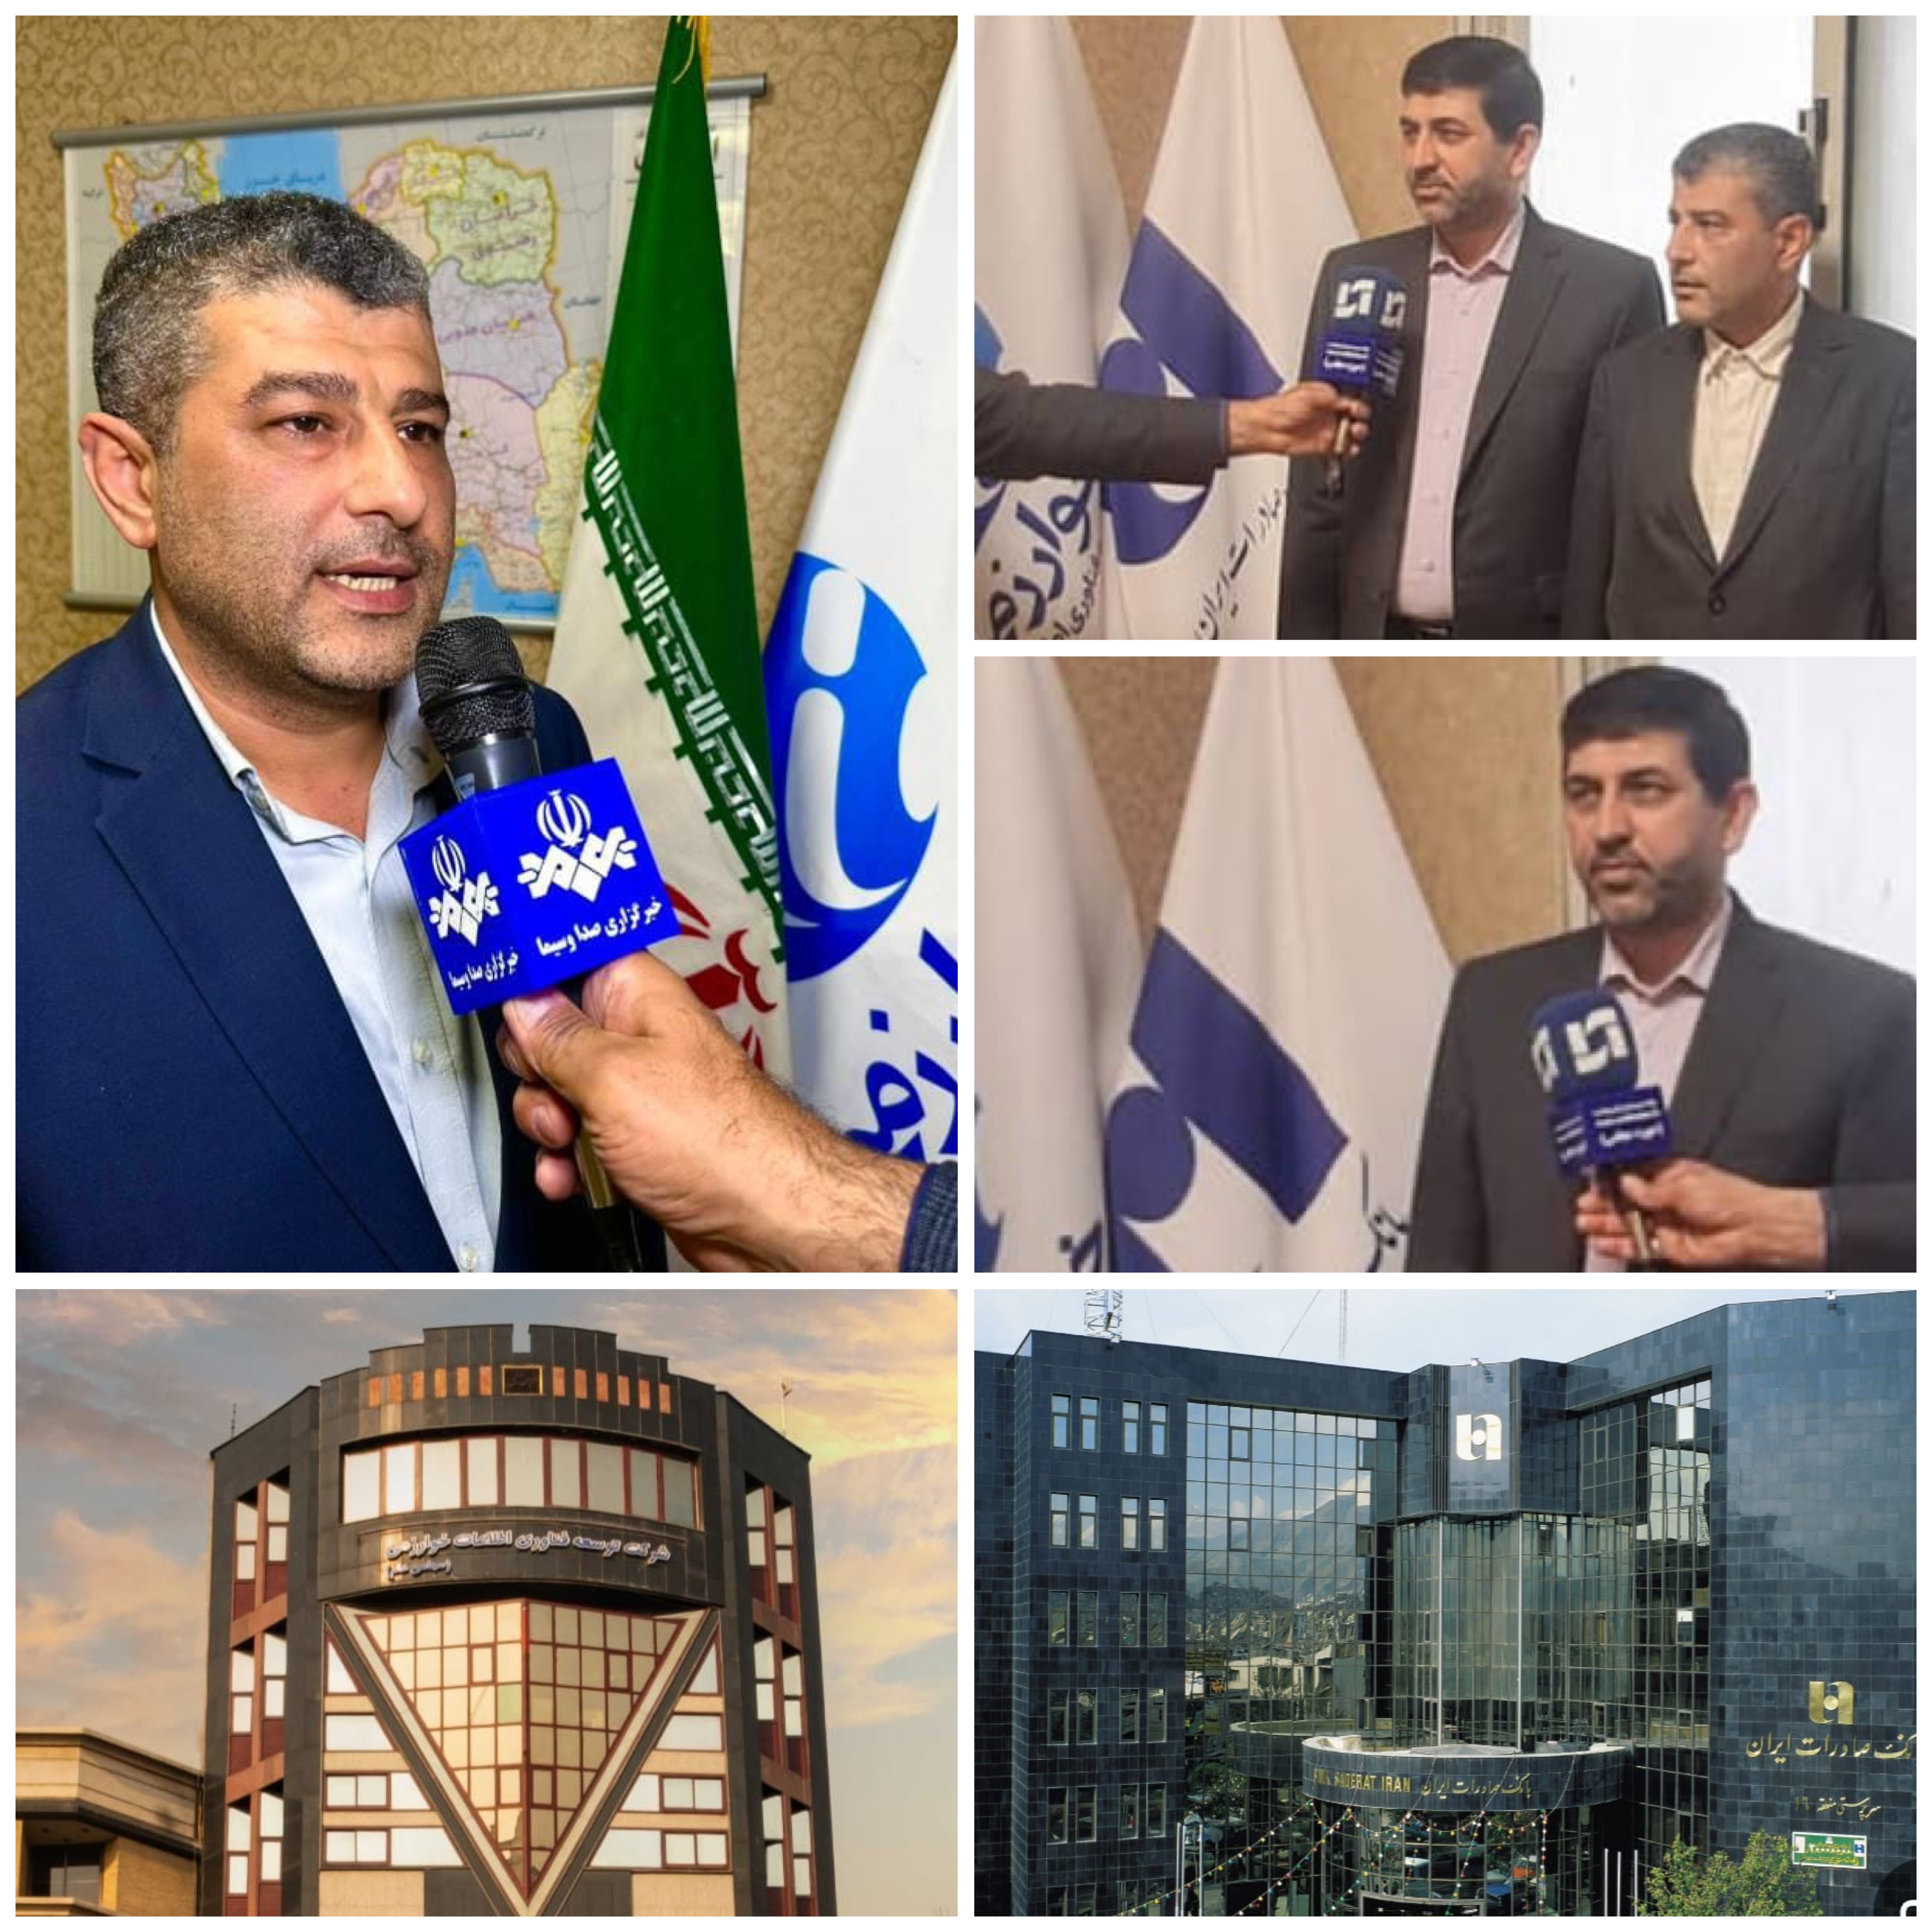
در پی اختلالات سایبری اخیر در بخشی از سامانههای بانک صادرات ایران، دکتر محمد امیر، عضو کمیسیون اصل نود و رئیس کمیته اقتصادی مجلس شورای اسلامی، با هدف ارزیابی میدانی اقدامات فنی و پایش وضعیت تابآوری شبکه بانکی، در شرکت «پدیدآوران سختافزار خوارزمی» حضور یافت و با احمد ناطقی، مدیرعامل این شرکت، دیدار و گفتوگو کرد. در این نشست راهبردی، نماینده مردم ضمن بررسی ابعاد فنی حادثه، از زحمات و اقدامات تخصصی این شرکت در مسیر بازتوانی زیرساختها تقدیر به عمل آورد.
مجلس در خط مقدم مطالبهگری امنیت بانکی؛ تقدیر از رویکرد اصولی در بازیابی اطلاعات
دکتر محمد امیر عضو کمیسیون اصل نود در این بازدید با تأکید بر حساسیت بالای امنیت دادههای مالی مردم در گفتوگو با خبرنگار آرانیوز اظهار داشت: «مجلس شورای اسلامی و بهویژه کمیسیون اصل نود، در خط مقدم پیگیری امنیت بانکی و صیانت از حقوق شهروندان قرار دارند. ما بازگشت امن، مطمئن و پایدار خدمات را با جدیت مطالبه میکنیم.»
وی با تقدیر از عملکرد فنی و شبانهروزی متخصصان شرکت پدیدآوران سختافزار خوارزمی افزود: «رویکرد این شرکت در مواجهه با این بحران سایبری، که بهجای بازگردانی شتابزده و ناامن خدمات، بر پاکسازی عمیق و ایمنسازی زیرساختها متمرکز بود، شایسته تقدیر است. این سطح از دقت نظر نشاندهنده تعهد به امنیت بلندمدت شبکه بانکی است.»
در این نشست تخصصی، بر تدوین گزارش ریشهیابی فنی دقیق، انجام ارزیابیهای مستقل امنیتی، تقویت زیرساختهای پشتیبان و ارائه زمانبندی مشخص برای ارتقای امنیت شبکه بانکی تأکید شد.
گزارش فنی مدیرعامل پدیدآوران خوارزمی؛ از ماهیت حملات تا حفظ کامل دادههای مردمی
احمد ناطقی، مدیرعامل شرکت پدیدآوران سختافزار خوارزمی، در جریان این بازدید گزارش جامعی از فرایند بازتوانی ارائه کرد و در خصوص ماهیت حملات اخیر به خبرنگار آرانیوز گفت: «حملات سایبری مدرن، حملاتی ترکیبی و بسیار گسترده هستند که لایههای ارتباطی، سامانهها، تجهیزات شبکه، میانافزار و حتی زنجیره تأمین را درگیر میکنند. بنابراین، تفکیک قطعی این حملات به دو دسته صرفاً سختافزاری یا نرمافزاری، نیازمند تکمیل فرایندهای دقیق جرمشناسی دیجیتال (Digital Forensics) است.»
ناطقی با تشریح فرایند پیچیده بازتوانی زیرساختها تصریح کرد: «اقدامات ما در این مدت صرفاً به تعویض یا تعمیر تجهیزات محدود نبوده است؛ بلکه شامل کنترل اصالت سختافزارها، بازنصب امن و کنترلشده سامانهها، پاکسازی کامل دسترسیها و انجام آزمونهای نفوذ بوده است. هدف اصلی ما، بازگردانی خدمات در یک بستر کاملاً پاک و قابلاعتماد است تا احتمال تکرار نفوذ و آسیب مجدد به حداقل ممکن برسد.»
وی در خصوص وضعیت بانک صادرات ایران نیز خاطرنشان کرد: «بانک در مسیر تابآوری عملیاتی تا حد قابلقبولی موفق عمل کرد؛ اما از آنجا که تجربه مواجهه با چنین حملات ترکیبی و پیچیدهای در کشور تازگی داشت، شاهد بروز اختلالات گستردهای در خدمات شعب و نرمافزارها بودیم. با این حال، جای خوشحالی است که بر اساس گزارشهای رسمی و بررسیهای صورتگرفته، هیچگونه دسترسی غیرمجاز یا سرقتی از اطلاعات و دادههای مشتریان بانک صورت نگرفته و داراییهای اطلاعاتی مردم کاملاً محفوظ است.»
نقشه راه امنیت پایدار؛ پیشنهاد چارچوب ۶ مرحلهای
مدیرعامل پدیدآوران سختافزار خوارزمی در پایان این نشست، راهکارهای اساسی و پیشنهادی خود را برای دستیابی به امنیت پایدار در قالب یک چارچوب ۶ مرحلهای (حاکمیت، شناسایی، حفاظت، کشف، پاسخ، بازیابی) ارائه داد که شامل ۷ گام اجرایی زیر است:
۱. تفکیک و جداسازی کامل شبکههای عمومی، اداری، پرداخت و مرکز داده از یکدیگر.
۲. اجباریسازی احراز هویت چندمرحلهای (MFA) برای تمامی دسترسیهای حساس و مدیریتی.
۳. ایجاد و توسعه مرکز عملیات امنیت (SOC) بهصورت شبانهروزی و ثبت متمرکز تمامی رخدادها.
۴. نگهداری نسخههای پشتیبان بهصورت کاملاً آفلاین، رمزگذاریشده و تغییرناپذیر.
۵. کنترل و پایش مستمر امنیت میانافزارها و زنجیره تأمین قطعات و نرمافزارها.
۶. اجرای دورهای و منظم آزمونهای نفوذ، عملیات شکار تهدید و تمرین سناریوهای پاسخ به حمله با مشارکت تمامی ذینفعان فنی و مدیریتی.
۷. ارزیابی دقیق ریسک شرکتهای پیمانکار بر اساس استانداردهای معتبر جهانی از جمله استانداردهای کمیته بازل.
این بازدید با توافق بر تداوم نظارتهای فنی و حمایتهای تقنینی کمیسیون اصل نود از ارتقای زیرساختهای امنیتی شبکه بانکی کشور به پایان رسید.